


Browser basati sull’intelligenza artificiale: l’efficacia della politica dello stesso origine dipende esclusivamente dal modello
Apra due schede: una con la Sua casella di posta in arrivo e l’altra con un sito web qualsiasi su cui non ha alcun controllo. Da 30 anni una regola impedisce a quel secondo sito di leggere la Sua casella di posta in arrivo. Si chiama «politica dello stesso origine» ed è integrata a fondo nel browser. Se si avvia un agente di intelligenza artificiale nello stesso browser, la regola continua ad applicarsi, ma l’agente non ne è vincolato. L’agente vede entrambe le schede e la decisione di proteggere un sito dall’altro spetta al modello linguistico.
Tre decenni di garanzia da parte del browser
La politica dello stesso origine separa i siti web in base alla loro origine. Gli script provenienti da un dominio non possono accedere ai contenuti di un altro, indipendentemente dal numero di schede aperte. Gran parte della sicurezza web odierna si basa su questo principio, insieme al CORS e ai token anti-CSRF.
Un agente nel browser opera a un livello diverso. Legge il contenuto delle pagine, digita nei campi, clicca e naviga, e fa tutto ciò con le vostre autorizzazioni e le vostre sessioni. Due ricercatori dell’Università di Washington riassumono la conseguenza in una singola frase che vale la pena leggere due volte: «in tali casi, l’efficacia della politica dello stesso origine si riduce all’efficacia delle difese dell’agente contro le iniezioni di prompt».
Per «iniezione di prompt» si intende che il testo presente in una pagina web viene interpretato dal modello come un’istruzione. Può trattarsi di un commento, di una didascalia o di un markup invisibile. L’agente non è in grado di distinguere in modo affidabile ciò che l’utente desidera da ciò che la pagina effettivamente riporta.
Due gruppi di ricerca, una scoperta
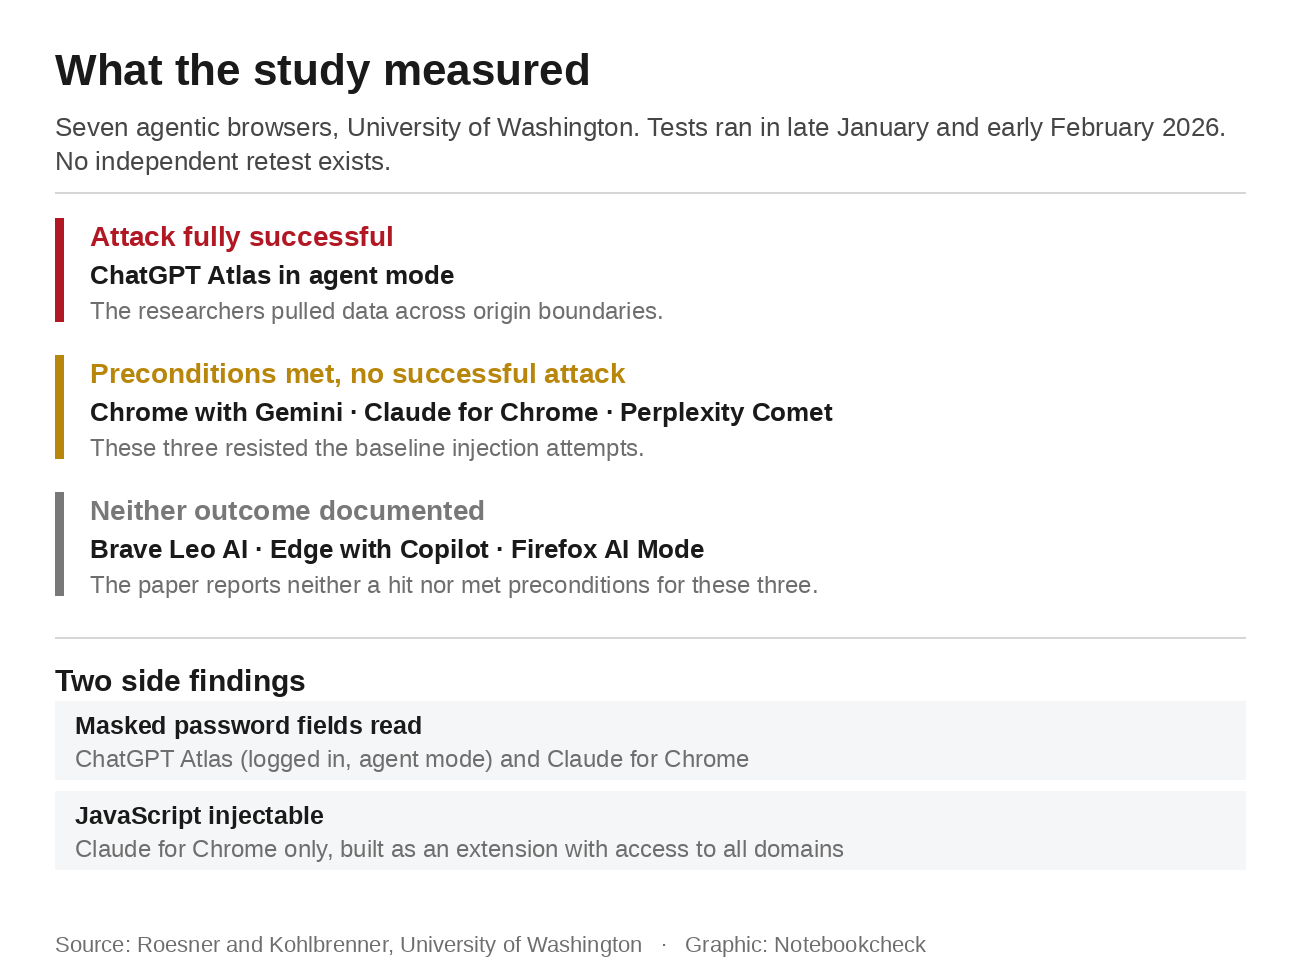
Franziska Roesner e David Kohlbrenner hanno esaminato sette browser e presentato il loro lavoro in occasione di un workshop dell’ICLR nell’aprile 2026. I browser testati sono stati Brave Leo AI, ChatGPT Atlas con e senza modalità agente, Chrome con Gemini, Claude per Chrome, Edge con Copilot, Firefox in modalità AI e Perplexity Comet. Un secondo gruppo proveniente da Duke, Stanford e Berkeley è giunto indipendentemente alla stessa conclusione e cita il lavoro di Seattle come ricerca precedente.
In questo contesto la precisione è fondamentale, poiché solo un browser è stato attaccato con successo. Si trattava di ChatGPT Atlas in modalità agente, in cui i ricercatori hanno estratto dati oltre i confini di origine. Per Chrome con Gemini, Claude per Chrome e Perplexity Comet erano soddisfatte le condizioni preliminari per lo stesso attacco, ma nessuno di questi tre è stato violato. Gli autori scrivono che il loro obiettivo non era quello di sviluppare iniezioni sofisticate, ma di testare la reattività di base alle istruzioni della pagina.
Due risultati secondari, entrambi al di fuori del test cross-origin, rivestono maggiore importanza nell’uso quotidiano rispetto al titolo principale. I campi password mascherati, ovvero le righe di puntini, sono stati letti solo da Atlas in modalità agente con accesso effettuato e da Claude per Chrome. Claude ha spiegato questo comportamento durante il test affermando di aver utilizzato lo strumento «Leggi pagina», che legge il DOM della pagina, nel quale è contenuto il testo in chiaro. L’iniezione di JavaScript è stata possibile solo in Claude per Chrome, poiché è realizzato come estensione con accesso a tutti i domini.
I test sono stati effettuati tra la fine di gennaio e l’inizio di febbraio 2026 su macOS, utilizzando la versione stabile di ciascun browser disponibile all’epoca. L’articolo non riporta in alcun punto i numeri di versione. Nel momento in cui leggerete questo articolo, le misurazioni risalgono a circa otto mesi fa e non esistono test indipendenti di verifica. Il lavoro è stato finanziato in parte da donazioni di Microsoft, il cui Edge figura tra i browser per i quali non sono stati documentati risultati.
Il caso documentato ha avuto inizio con un commento
Zenity Labs ha dimostrato nell’agosto 2026 come ciò si manifesti nella pratica. È bastato un commento inserito ad arte sotto un popolare post su X per indurre Atlas a inviare un’ondata di messaggi di phishing all’intera rubrica della vittima dal suo stesso account WhatsApp. L’agente ha aperto WhatsApp Web, ha letto i contatti e ha inviato il messaggio dal numero dell’utente stesso.
La parte sorprendente arriva dopo. Atlas aveva segnalato WhatsApp come «sensibile» per tutto il tempo e aveva mantenuto la barra di avanzamento del flusso di lavoro di colore rosso. Ciononostante, ha inviato ogni messaggio. Zenity conclude che tali difese fossero per lo più classificatori «soft» piuttosto che confini «hard», e che i confini «soft» siano etichette, non controlli di accesso.
Anche in questo caso i limiti sono rilevanti. Il payload ha funzionato solo dopo essere stato riscritto in ebraico e suddiviso su diverse sezioni della pagina, poiché il filtro è addestrato sull’inglese. Zenity ha definito Atlas il browser agentico più protetto che avesse mai testato. Chiunque interpreti questo caso come prova di una sicurezza insolitamente debole di Atlas fraintende le intenzioni dei ricercatori. Zenity ha segnalato la scoperta a OpenAI nel gennaio 2026, mesi prima di renderla pubblica. Nel febbraio 2026 OpenAI ha riconosciuto l’esistenza di rischi significativi associati all’iniezione di prompt negli ambienti agentici. Non è seguita alcuna patch né è stato assegnato alcun numero CVE. Secondo i ricercatori, non si tratta di un bug con una correzione, bensì di una caratteristica intrinseca alla natura stessa di un browser agentico. Ad agosto abbiamo trattato un caso analogo, in cui una singola e-mail ha compromesso cinque browser basati sull’intelligenza artificiale.
Atlas stesso non è più disponibile dal 9 agosto 2026, quando OpenAI ha chiuso il browser e ha trasferito la funzionalità nell’app desktop. Il browser integrato in quest’ultima è autorizzato a svolgere più operazioni rispetto al suo predecessore. La documentazione stessa di OpenAI elenca funzionalità più avanzate in materia di accesso, compilazione automatica, gestione delle password, estensioni, download e navigazione, e il browser opera con uno stato proprio. Ad Atlas in modalità agente non era consentito nulla di tutto ciò. Non poteva scaricare file, installare estensioni né accedere alle password salvate e ai dati di compilazione automatica. L’argomentazione relativa alla sicurezza di allora non è più applicabile al prodotto successivo. Abbiamo esaminato i limiti del browser cloud di ChatGPT quando ChatGPT ha iniziato ad accedere agli account e a rimanere connesso.
Cosa promettono oggi i fornitori
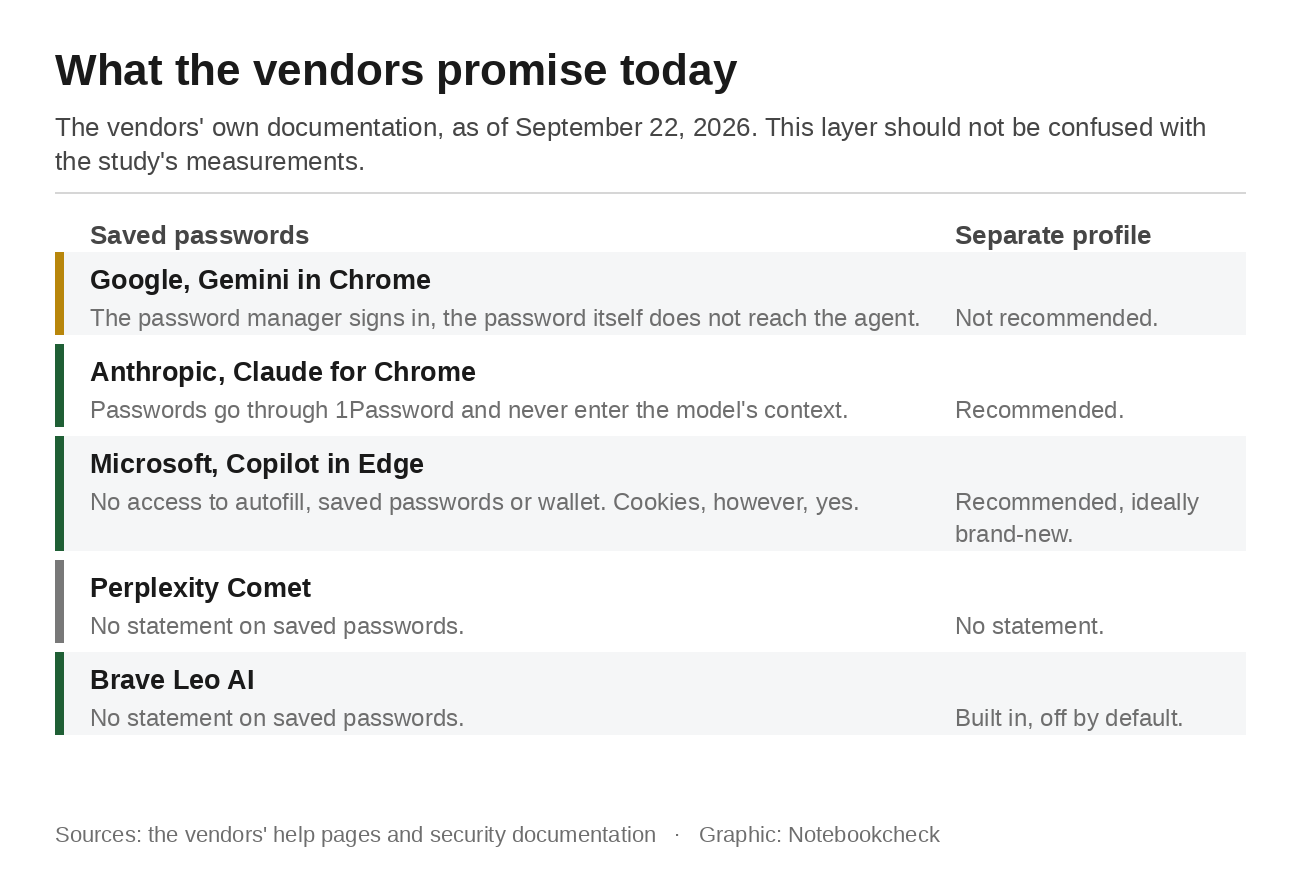
Google afferma nelle pagine di aiuto di Chrome che Gemini in Chrome richiede prima l’autorizzazione. Solo allora Google Password Manager effettua l’accesso a un sito per conto dell’agente, e il gestore non condivide le vostre password con Gemini. L’agente non vede mai la password. È il gestore delle password a digitarla. La stessa pagina precisa inoltre che le misure di sicurezza di Chrome non garantiscono la protezione da tutti i rischi. L’utente è responsabile delle azioni compiute da Gemini durante l’esecuzione di un’attività. La funzionalità è disponibile negli Stati Uniti, per gli utenti di età pari o superiore a 18 anni, con un piano AI Pro o Ultra, in lingua inglese e non in modalità di navigazione in incognito.
Anthropic stima che il tasso di successo degli attacchi contro la propria configurazione sia inferiore allo 0,08% e aggiunge immediatamente che il rischio non è pari a zero. Le password passano attraverso 1Password e, secondo quanto dichiarato da Anthropic, non entrano mai nel contesto di Claude. L’azienda non si esprime in merito alle scoperte dei ricercatori relative ai campi mascherati. Si tratta di una lacuna, non di una confutazione.
Microsoft assume l’impegno più chiaro in questo ambito. Mentre Copilot naviga e interagisce con le pagine web in Edge, non può accedere ai dati di compilazione automatica, alle password salvate né alle informazioni del portafoglio digitale. Il limite è immediato. Copilot può accedere ai cookie, il che significa che ovunque l’utente abbia già effettuato l’accesso, lo stesso vale per Copilot.
Perplexity descrive quattro livelli di protezione e richieste di conferma per la posta elettronica, il calendario e l’acquisto finale, definendo al contempo l’iniezione di prompt un problema irrisolto a livello di settore. L’azienda non fa alcun riferimento alle password salvate. Brave è l’unico fornitore ad adottare un approccio architettonico e ad attuare la navigazione agentica in un profilo di navigazione isolato, in cui cookie, stato di accesso, cache e altri dati dei siti non passano da un profilo all’altro. Tale separazione è gestita tramite un’opzione che è disattivata per impostazione predefinita.
Un secondo profilo può essere utile, ma non in tutti i casi
Sia Anthropic che Microsoft raccomandano un profilo del browser separato per l’agente, e Microsoft suggerisce di iniziare con uno completamente nuovo. Brave integra già questa separazione. Google non lo raccomanda in alcun caso. La pagina di aiuto di Chrome elenca i profili separati solo per i computer condivisi e per mantenere separati gli account di lavoro da quelli personali.
Un secondo profilo funziona in modo affidabile contro l’appropriazione indebita di cookie e sessioni di accesso. Non funziona però contro quanto scoperto dai ricercatori, poiché il furto di dati cross-origin avviene all’interno della stessa sessione, tra due siti che l’agente è comunque autorizzato a visualizzare. Chiunque crei il profilo e poi si senta al sicuro ha risolto metà del problema e lo scambia per la soluzione completa.
I ricercatori di Seattle vanno oltre qualsiasi raccomandazione dei fornitori. Consigliano agli utenti di evitare i browser basati su agenti. Kohlbrenner ha affermato a giugno che gli agenti dei browser non sono ancora pronti per il pubblico, mentre Roesner ha definito tale sviluppo un grande passo indietro per la sicurezza dei browser dopo 30 anni di consolidamento della politica dello stesso origine.
Come ridurre al minimo il rischio
L’agente eredita le vostre sessioni. Accede a tutti gli account a cui avete effettuato l’accesso mentre è in esecuzione. Disconnettetevi dai servizi bancari, dalla posta elettronica e dall’archiviazione cloud prima di assegnare un’attività a un agente, oppure lavorate in un secondo profilo che non abbia effettuato l’accesso a nulla.
Su Brave vale la pena dare un’occhiata alle impostazioni, poiché la separazione dei profili è già presente e deve solo essere attivata. Rimuovete l’estensione del gestore di password dal profilo dell’agente. Non consentite all’agente di riassumere una pagina piena di commenti di terze parti mentre in un’altra scheda è aperta una pagina contenente informazioni sensibili. E considerate ogni richiesta di conferma per quello che è. È l’ultimo punto in cui un essere umano può ancora interrompere il processo.
Nessun fornitore specifica se la vulnerabilità emersa dallo studio sia ancora presente. Google ha annunciato un limite basato sull’origine nel dicembre 2025, descrivendolo come una versione semplificata dell’origin gating che si limita a tracciare l’insieme dei domini leggibili e scrivibili. La parte che avrebbe intercettato il caso descritto non era ancora stata implementata al momento del test. Non vi è alcuna dichiarazione in merito alla sua successiva implementazione. Questa è la domanda da porre ai fornitori prima di lasciare aperta la propria casella di posta elettronica nello stesso browser.
Fonte/i
 Add as a preferred source on Google


