


La Sua vecchia e-mail di lavoro rimane attiva e Google la consiglia
L’ultimo giorno restituirà il computer portatile, la chiave e il badge. Nessuno pensa all’indirizzo e-mail, poiché non c’è nulla da restituire. Rimane dove è sempre stato, su un server che ora viene amministrato da qualcun altro.
Nulla di tutto ciò avrebbe importanza se l’indirizzo fosse sempre stato legato esclusivamente al lavoro. Per molte persone, tuttavia, esso svolge anche una seconda funzione. Si tratta dell’indirizzo di recupero associato a un account privato: un negozio online, un servizio di streaming, un account creato quando l’indirizzo di lavoro era quello utilizzato più spesso. E chiunque legga quell’indirizzo può cliccare su «password dimenticata» su tali account.
Google lo raccomanda agli amministratori
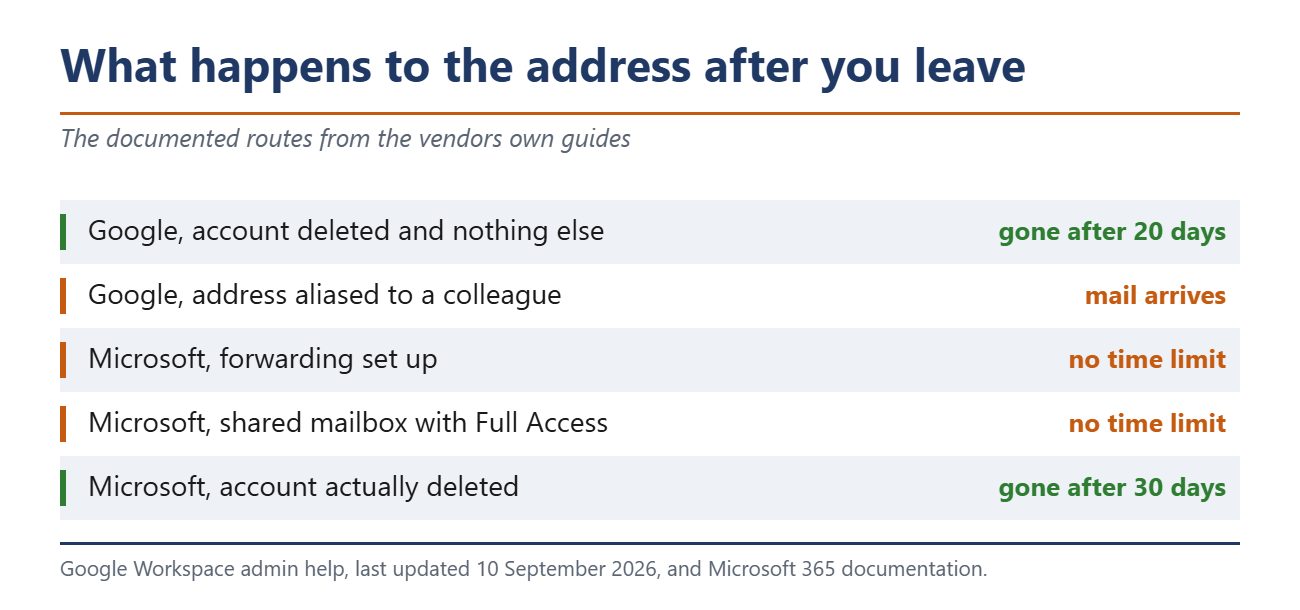
La documentazione di Workspace per gli amministratori tratta questo caso. Descrive come eliminare l’account di un dipendente in uscita e quindi assegnare il vecchio indirizzo e-mail come alias a un utente attuale. Il punto è che i messaggi inviati al vecchio indirizzo non scompaiono. Finiscono invece nella posta in arrivo dell’account principale.
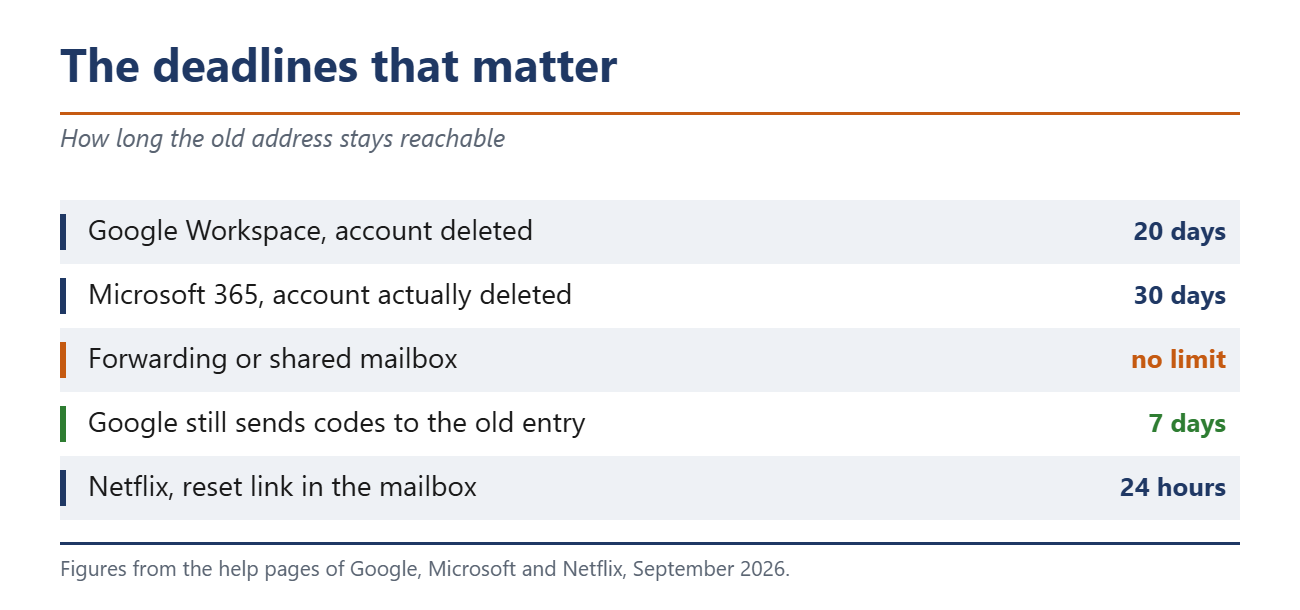
Non si tratta di una zona grigia. È la raccomandazione documentata del fornitore, aggiornata l’ultima volta il 10 settembre di quest’anno. Dal punto di vista dell’azienda ciò è logico, poiché altrimenti le richieste dei clienti andrebbero perse. Google prevede inoltre un periodo di transizione. L’indirizzo viene rimosso da Workspace 20 giorni dopo la cancellazione dell’account e, fino a quel momento, può essere assegnato a un altro utente gestito.
La stessa guida riporta un’altra indicazione. Google invita gli amministratori a rimuovere l’indirizzo e-mail e il numero di telefono di recupero del dipendente in uscita, in modo che tale persona non possa utilizzare la procedura di recupero della password per accedere nuovamente all’account aziendale. L’azienda è così protetta nei confronti dell’ex dipendente. La procedura inversa non è menzionata nella guida.
Anche Microsoft mantiene attivo l’indirizzo
La guida di Microsoft 365 riporta indicazioni molto simili. Si afferma che è possibile mantenere attivo l’indirizzo e-mail di un ex dipendente, nel caso in cui clienti o partner continuino a scrivere a tale indirizzo. L’inoltro garantisce quindi che i messaggi raggiungano chiunque subentri nel ruolo.
La seconda opzione descritta da Microsoft è la conversione in una casella di posta condivisa. Tutti i messaggi e le voci del calendario esistenti rimangono, e più persone possono accedervi. L’autorizzazione corrispondente è denominata “Accesso completo”. Consente all’account assegnato di leggere e gestire la posta presente nella casella di posta di qualcun altro.
Una nota a margine nella stessa guida chiarisce tutto. Sia in caso di inoltro che di casella di posta condivisa, l’account del dipendente in uscita non deve essere eliminato, poiché funge da punto di riferimento per la configurazione. La convinzione diffusa secondo cui tutto scompare dopo 30 giorni vale quindi solo nel caso in cui avvenga l’eliminazione. Con l’inoltro, l’indirizzo rimane attivo a tempo indeterminato.
Cosa può consentire un semplice indirizzo e-mail
Se l’accesso all’indirizzo sia sufficiente per l’appropriazione di un account dipende dal servizio. Non esiste una risposta valida in tutti i casi, ed è proprio qui che la questione si fa interessante.
Netflix descrive nella propria guida due modalità di reimpostazione: tramite e-mail o tramite SMS; la modalità tramite SMS richiede un numero di telefono registrato. In assenza di un numero, rimane solo la modalità tramite e-mail. Il link scade dopo 24 ore e, prima di allora, è sufficiente di per sé. Un account Microsoft invia un codice di verifica a una delle opzioni registrate. Se l’indirizzo di lavoro è l’unico registrato, è sufficiente.
Non è possibile valutare gli altri fornitori sulla base delle loro pagine di assistenza pubbliche. PayPal menziona solo un controllo di sicurezza senza specificarne i metodi, mentre la pagina di assistenza di Amazon blocca le richieste automatizzate. Pertanto, l’affermazione secondo cui l’accesso tramite e-mail sia sufficiente ovunque non può essere avvalorata. Un servizio che richiede una seconda conferma tramite app o chiave hardware è un caso a sé stante. In tal caso, l’accesso tramite e-mail non è sufficiente.
Le autorità di regolamentazione tedesche la vedono diversamente
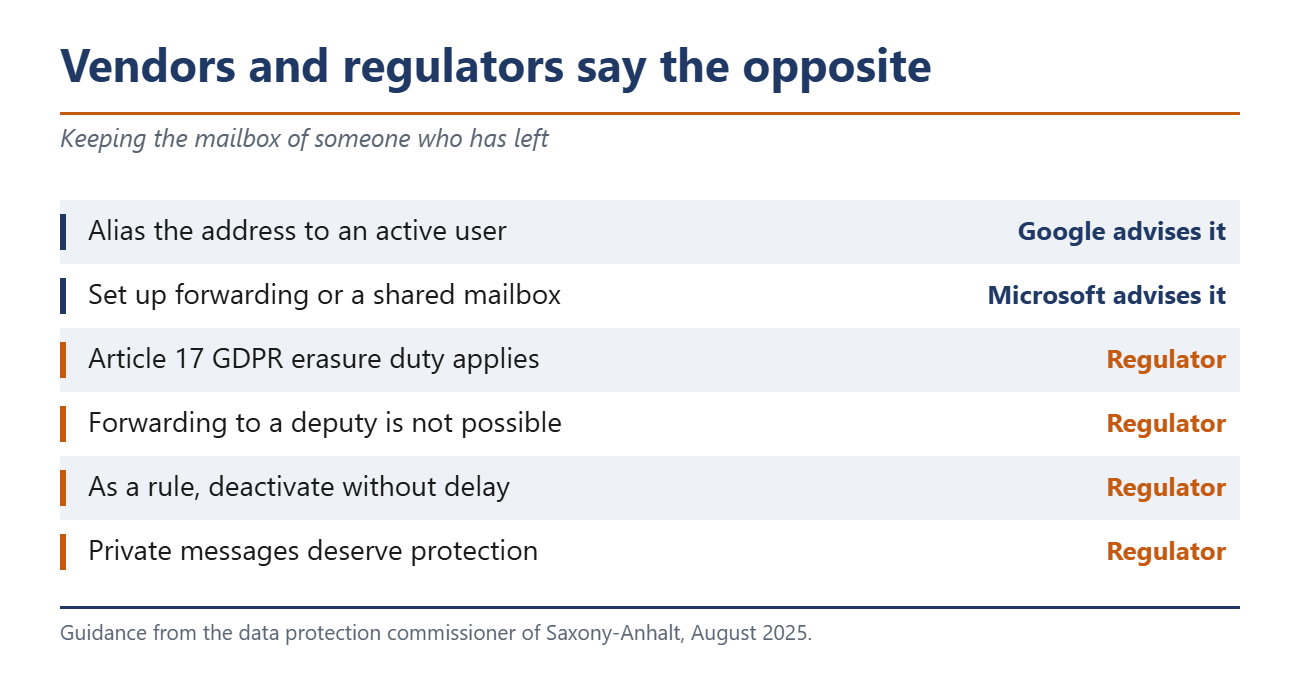
È qui che i consigli dei fornitori e la legislazione tedesca entrano in conflitto. Il garante della protezione dei dati della Sassonia-Anhalt ha pubblicato, nell’agosto 2025, delle linee guida relative ai dipendenti in uscita. In esse si afferma l’opposto di quanto consigliato da Google e Microsoft.
Una casella di posta che riporta il nome di una persona perde la propria base contrattuale nel momento in cui tale persona lascia l’azienda, sostengono le linee guida, il che fa scattare l’obbligo di cancellazione ai sensi dell’articolo 17 del Regolamento generale sulla protezione dei dati. L’inoltro della posta a un sostituto o a un successore non è quindi consentito, né lo è concedere loro l’accesso alla casella di posta. Di norma, scrive il garante, è richiesta la disattivazione immediata.
Le linee guida anticipano addirittura il caso qui descritto. I messaggi privati continueranno ad arrivare anche laddove fosse vietato l’uso privato della casella di posta elettronica aziendale, e tali messaggi meritano tutela. L’accesso da parte del datore di lavoro a tali messaggi non ha alcun fondamento giuridico. Resta invece irrisolta la questione se a ciò si applichi anche il segreto delle telecomunicazioni, poiché i tribunali si sono pronunciati in modo divergente e non esiste una sentenza della Corte Suprema in merito.
Ciò che è provato e ciò che non lo è
Non esiste alcun caso pubblico che documenti la presa di controllo di un account privato tramite un indirizzo di lavoro che abbia continuato a funzionare. Ciò va messo agli atti. Ciò che è dimostrato è il meccanismo, oltre a due casi correlati che evidenziano quanto lo scenario sia plausibile.
Il ricercatore di sicurezza Dylan Ayrey di Truffle Security ha acquistato il dominio di una startup sciolta nel gennaio 2025. Ha poi ricreato su di esso gli account e-mail di ex dipendenti. Secondo il suo resoconto, ciò gli ha consentito di accedere ai loro account ChatGPT, Slack, Notion e Zoom, nonché ai sistemi delle risorse umane contenenti i numeri di previdenza sociale. Un dataset di Crunchbase gli ha fornito oltre 100.000 domini di startup fallite disponibili per l’acquisto. La sua argomentazione è valida, poiché un individuo non ha alcun modo di proteggere tali dati dopo aver lasciato l’azienda. Google contesta la definizione di «falla di sicurezza» e invita gli sviluppatori a utilizzare un identificatore immutabile al posto dell’indirizzo e-mail.
Il secondo caso proviene dal forum di assistenza della stessa Microsoft. Nell’aprile 2025 un utente ha descritto di essere stato escluso da un account Outlook che possedeva da 15 anni, poiché l’indirizzo di recupero era stato disattivato in seguito alla cessazione del precedente impiego. In quella casella di posta erano presenti documenti di studio, documenti di immigrazione e una candidatura di lavoro in corso. La risposta del moderatore è stata concisa, poiché le soluzioni alternative funzionano solo quando è presente in archivio un secondo indirizzo o numero di telefono.
Non è noto quante persone utilizzino un indirizzo di lavoro per gli account privati. Circolano alcune cifre, ma non reggono a un’analisi approfondita, poiché le fonti originali sono andate perdute.
10 minuti prima dell’ultimo giorno
Esaminate gli account importanti e verificate quale indirizzo sia stato memorizzato per il recupero. Google lo conserva nelle impostazioni di sicurezza, Microsoft nella sezione «Informazioni sulla sicurezza», mentre i negozi e i servizi di streaming solitamente lo inseriscono direttamente nell’account stesso.
La guida di Google sugli indirizzi di recupero indica semplicemente di scegliere un indirizzo che utilizzate regolarmente, e non quello con cui effettuate l’accesso. Non fornisce alcuna avvertenza riguardo agli indirizzi del datore di lavoro. Spetta a Lei tenere conto di questo aspetto.
Un dettaglio semplifica le cose. Dopo una modifica ai dettagli di recupero, Google continua a inviare i codici al vecchio indirizzo per altri sette giorni. Effettuare il cambio poco dopo il trasferimento lascia quindi entrambe le vie aperte per una settimana. Effettui il cambio prima del trasferimento e il problema non si presenterà mai.
Fonte/i
knowledge.workspace.google.com/admin/users/add-or-delete-an-alternate-email-address-email-alias
support.google.com/a/answer/6329207
support.google.com/a/answer/33314
learn.microsoft.com/en-us/microsoft-365/admin/add-users/remove-former-employee
learn.microsoft.com/en-us/microsoft-365/admin/add-users/give-mailbox-permissions-to-another-user
trufflesecurity.com/blog/millions-at-risk-due-to-google-s-oauth-flaw
 Add as a preferred source on Google


