


Intel sospende il proprio programma di ricompense per la segnalazione di bug da 100.000 dollari
Intel ha sospeso il proprio programma di ricompense per la segnalazione di bug, attivo da lungo tempo, ed è passata a un nuovo sistema di divulgazione delle vulnerabilità sulla piattaforma Intigriti che non prevede ricompense finanziarie. In precedenza Intel pagava ai ricercatori fino a 100.000 dollari per l’individuazione di falle di sicurezza; la sua presenza aggiornata su Intigriti è ora esplicitamente indicata come un programma di divulgazione responsabile senza ricompense.
Sebbene i ricercatori possano ancora segnalare le vulnerabilità individuate nell’hardware, nel firmware, nel software e nei progetti open source di Intel, non riceveranno alcun compenso per le loro scoperte. Il programma di ricompense originario era stato lanciato nel 2017 come iniziativa riservata ai soli invitati e aperto a tutti i ricercatori di sicurezza nel 2018. Si è dimostrato altamente efficace nel correggere vulnerabilità critiche prima che soggetti malintenzionati potessero sfruttarle.
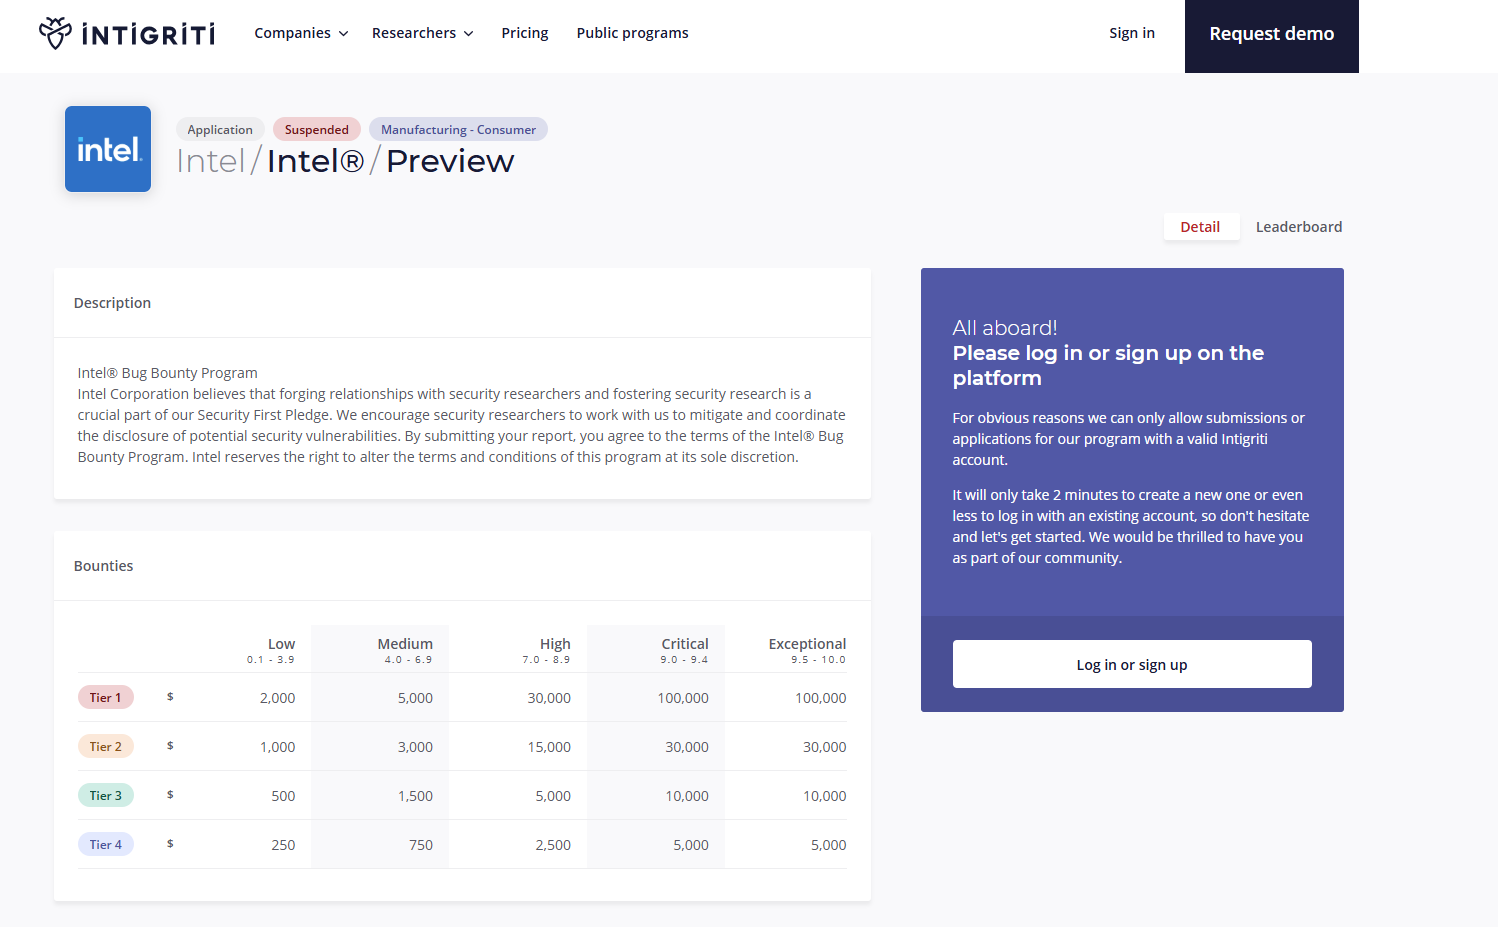
Solo nel 2020, quasi la metà delle vulnerabilità e delle esposizioni comuni (CVE) risolte da Intel proveniva direttamente da questo programma. I premi erano suddivisi in quattro livelli, che andavano da 250 dollari per difetti minori fino a 100.000 dollari per le vulnerabilità di massimo livello. Non più tardi dell’inizio del 2025, Intel aveva dichiarato di stare valutando criteri di ricompensa potenziati, rendendo questa improvvisa sospensione una sorpresa per la comunità della sicurezza informatica.
Sebbene Intel non abbia fornito una motivazione ufficiale per la sospensione, le tendenze del settore indicano l’ascesa dell’IA come probabile fattore determinante. I progetti open source hanno recentemente dovuto far fronte a un massiccio afflusso di segnalazioni di sicurezza generate da strumenti di IA. I CVE del kernel Linux sono aumentati da circa 500 per versione a quasi 2.000, mettendo a dura prova i manutentori. Il creatore di Linux, Linus Torvalds, ha recentemente osservato che le segnalazioni duplicate generate dall’IA hanno reso quasi impossibile la gestione degli elenchi di sicurezza. Analogamente, il progetto open source Curl ha chiuso il proprio programma di bug bounty a causa di un’ondata di segnalazioni automatizzate di scarsa qualità.
Anche il programma Internet Bug Bounty di HackerOne ha sospeso le segnalazioni all’inizio di quest’anno, sottolineando esplicitamente che la ricerca assistita dall’IA sta rapidamente ampliando la scoperta di vulnerabilità e sovraccaricando il sistema. È altamente probabile che Intel stia affrontando un afflusso simile di segnalazioni automatizzate di vulnerabilità e abbia scelto di sospendere gli incentivi finanziari per gestirne il volume. Per il momento, i ricercatori nel campo della sicurezza informatica che analizzano la tecnologia Intel dovranno inviare le proprie scoperte senza aspettarsi una ricompensa finanziaria.
 Add as a preferred source on Google


