


Anthropic: l'IA autoreplicante potrebbe presto prendere di mira i TV box economici
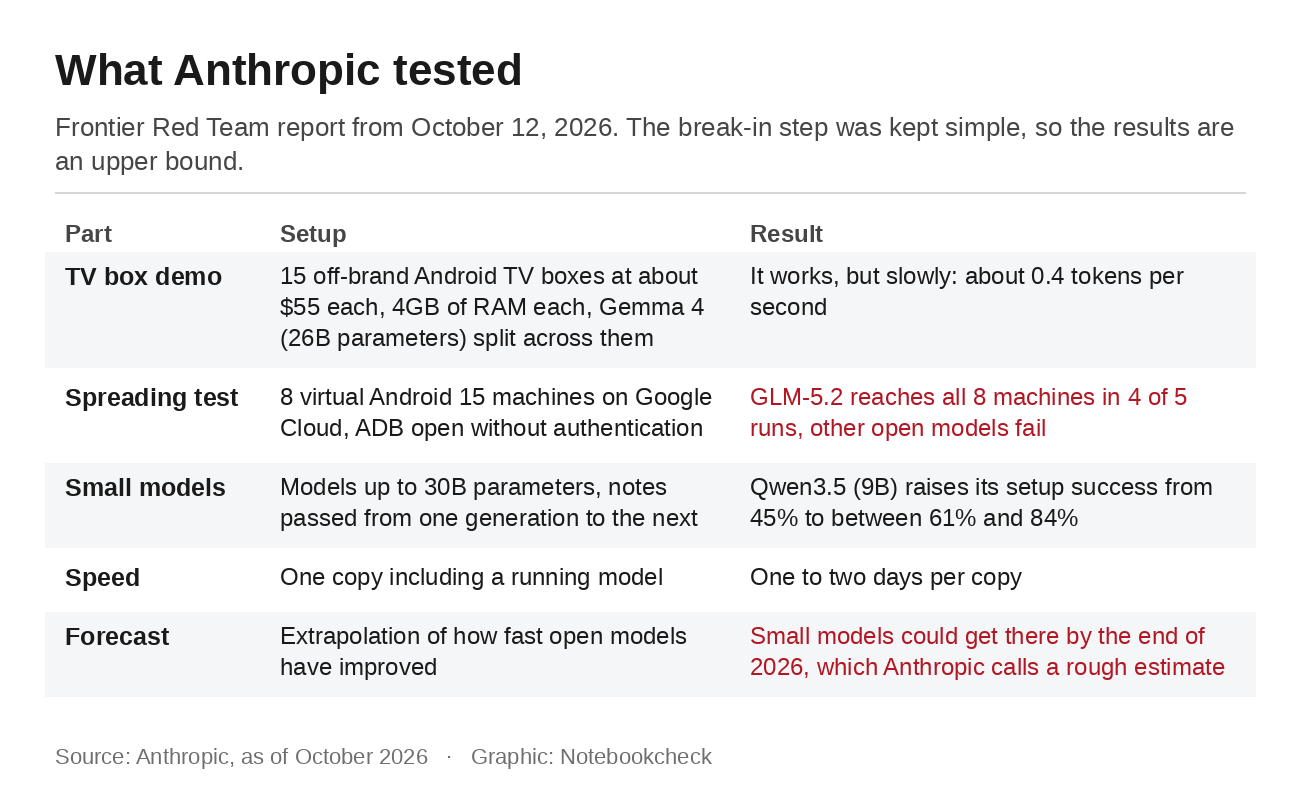
Un tempo, per eseguire un modello di IA capace serviva un data center. Anthropic ha ora dimostrato che funziona anche su hardware che molte persone possiedono già. Il Frontier Red Team dell'azienda ha collegato 15 economici TV box Android di marchi poco noti, da circa 55 dollari ciascuno, ed eseguito su di essi il modello aperto Gemma 4 da 26 miliardi di parametri. Il risultato è stato lento: i dispositivi producevano complessivamente circa 0,4 token al secondo. Ma non era la velocità che i ricercatori stavano misurando. Volevano capire quanto fossero vicini i piccoli modelli di IA a copiarsi da un dispositivo all'altro come un worm informatico. Il rapporto pubblicato il 12 ottobre afferma che potrebbe essere questione di mesi.
Cosa ha mostrato l'esperimento
Un dettaglio si perde in molti dei resoconti. I TV box si limitavano a eseguire il modello e non si sono infettati a vicenda. Anthropic ha testato separatamente la parte relativa alla diffusione, su una rete isolata di otto macchine virtuali Android 15 su Google Cloud. Una prima macchina infetta doveva copiarsi sulle altre tramite Android Debug Bridge (ADB), avviare un modello di IA su ciascuna e proseguire da lì. ADB è un'interfaccia per sviluppatori e nel test era aperta senza alcuna autenticazione.
Solo un modello è riuscito a completare l'intera procedura. GLM-5.2, di origine cinese e predecessore del modello che di recente ha creato un exploit per Chrome per 20 dollari, ha raggiunto tutte e otto le macchine in quattro prove su cinque e sette nella quinta. Gli altri modelli aperti hanno fallito sistematicamente. I modelli più piccoli, con un massimo di 30 miliardi di parametri, sono già in grado di gestire molti dei singoli passaggi, ma Anthropic ha rilevato che commettono errori quando devono concatenarli. Migliorano però nel tempo. Quando ogni generazione trasmetteva i propri appunti alla successiva, il tasso di successo nella configurazione di Qwen3.5, un modello da 9 miliardi di parametri, saliva dal 45% a valori compresi tra il 61% e l'84%.
Anthropic è prudente nell'interpretare questi risultati. Il passaggio di intrusione attraverso la porta ADB aperta è stato deliberatamente mantenuto banale, perciò l'azienda descrive i risultati come un limite superiore del successo ottenibile nel mondo reale. La previsione secondo cui i piccoli modelli raggiungeranno questo livello entro la fine del 2026 si basa sulla rapidità con cui i modelli aperti sono migliorati finora, e gli autori la definiscono soltanto una stima approssimativa. Un worm di questo tipo sarebbe inoltre lento, poiché i ricercatori prevedono da uno a due giorni per ogni copia, incluso un modello funzionante.
Perché i TV box economici sono il probabile bersaglio
Anthropic ritiene che i dispositivi per la casa intelligente siano il probabile primo bersaglio perché sono sempre online e raramente ben protetti. I TV box di marchi poco noti aggiungono un altro problema, poiché di solito eseguono versioni modificate dell'Android Open Source Project a cui i produttori non aggiungono funzionalità di sicurezza proprie. La botnet Kimwolf mostra quanti di questi dispositivi siano in circolazione. Secondo Anthropic, ha infettato oltre 2 milioni di dispositivi, perlopiù TV box Android di marchi poco noti. I ricercatori di XLab hanno contato circa 1,8 milioni di dispositivi infetti nel dicembre 2025, mentre Synthient ha stimato una cifra superiore ai 2 milioni a gennaio. Anche Kimwolf si è infiltrata tramite ADB e, secondo le analisi, alcuni box avevano il software indesiderato già installato in fabbrica.
Questi dispositivi sono presenti anche in Germania. Nel dicembre 2024, l'agenzia nazionale per la cybersicurezza BSI ha isolato circa 30.000 dispositivi dal malware BadBox, che era preinstallato su lettori multimediali, cornici digitali e TV box. L'agenzia ha dichiarato che il numero reale era probabilmente molto più alto. Anche la botnet Vo1d si è diffusa tra i TV box. Un worm basato sull'IA funzionerebbe sullo stesso tipo di hardware. Anthropic scrive che sarebbe difficile neutralizzarlo, perché non esiste un server centrale che le autorità potrebbero mettere offline e molti dispositivi scarsamente protetti possono essere infettati di nuovo dopo un riavvio.
Come controllare il proprio TV box
Il modo più rapido per verificare se il proprio box è uno dei dispositivi a rischio è usare il Play Store. Aprilo, tocca l'icona del tuo profilo, poi Impostazioni e Informazioni. Sui televisori, l'opzione potrebbe trovarsi in una posizione leggermente diversa a seconda dell'interfaccia. Se la voce Certificazione Play Protect indica che il dispositivo non è certificato, Google non ha alcuna registrazione del superamento dei test di compatibilità Android da parte del dispositivo. Questi dispositivi potrebbero non ricevere aggiornamenti di sistema ed essere meno sicuri. Anche l'FBI indica come segnali d'allarme i box privi del Play Store o con app provenienti da store non ufficiali che promettono streaming gratuito.
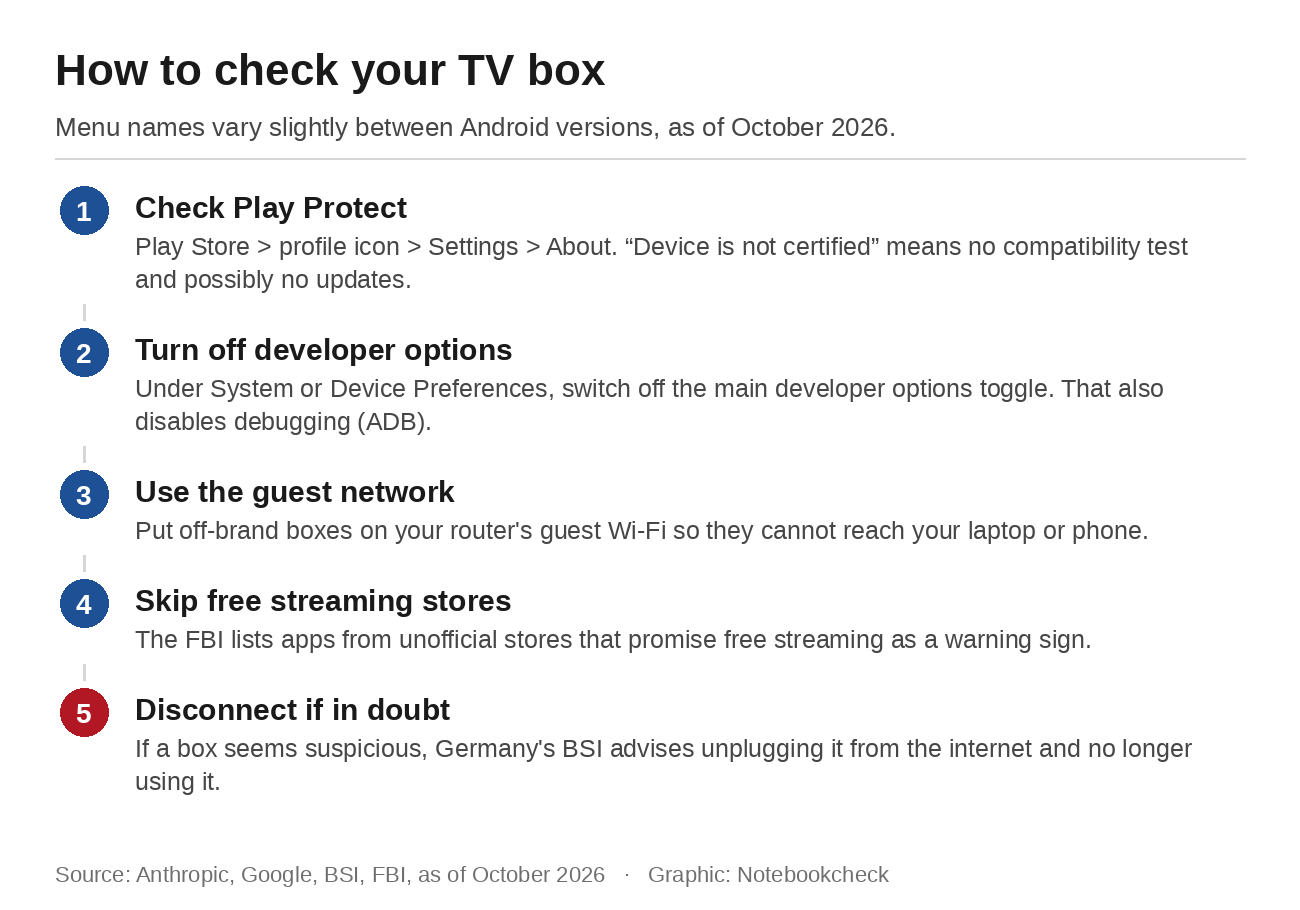
Poi, controlla le opzioni sviluppatore. A seconda dell'interfaccia, si trovano in Sistema o Preferenze del dispositivo. Se il menu non compare, significa che non sono state attivate. Se è presente, disattiva l'interruttore principale in alto, che disabilita anche il debug USB e wireless. Questo, però, non rende del tutto sicuro un box di una marca poco nota, perché alcuni vengono venduti con ADB aperto o con malware già installato. Collega questi dispositivi alla rete ospiti del router, in modo che non possano accedere al tuo portatile o telefono. Se un box sembra sospetto, il BSI consiglia di scollegarlo da Internet e di non usarlo più.
Per il prossimo acquisto, il BSI raccomanda di scegliere un produttore noto che offra supporto ufficiale e una versione aggiornata di Android, e di installare tempestivamente gli aggiornamenti di sicurezza. Non c'è motivo di farsi prendere dal panico. Nessuno ha ancora osservato un worm di IA come questo in circolazione, e Anthropic descrive una previsione, non un attacco in corso. Chi già esegue un modello di IA offline su un portatile, però, sa quanto rapidamente i modelli più piccoli stiano recuperando terreno. Vale la pena controllare il box economico sotto la TV.
Fonte/i
 Add as a preferred source on Google


