


Accedi con Google: l’eliminazione dell’app non revoca l’accesso
Il pulsante blu consente di risparmiare mezzo minuto. Nessun modulo, nessuna nuova password: basta un solo tocco su «Accedi con Google» e il servizio è pronto. Ciò che accade dopo è invisibile agli utenti. Il servizio riceve un token, che ora appartiene al servizio stesso. Esso risiede sui server del servizio, non sul Suo telefono. Ecco perché rimane lì anche dopo che avete eliminato l’app.
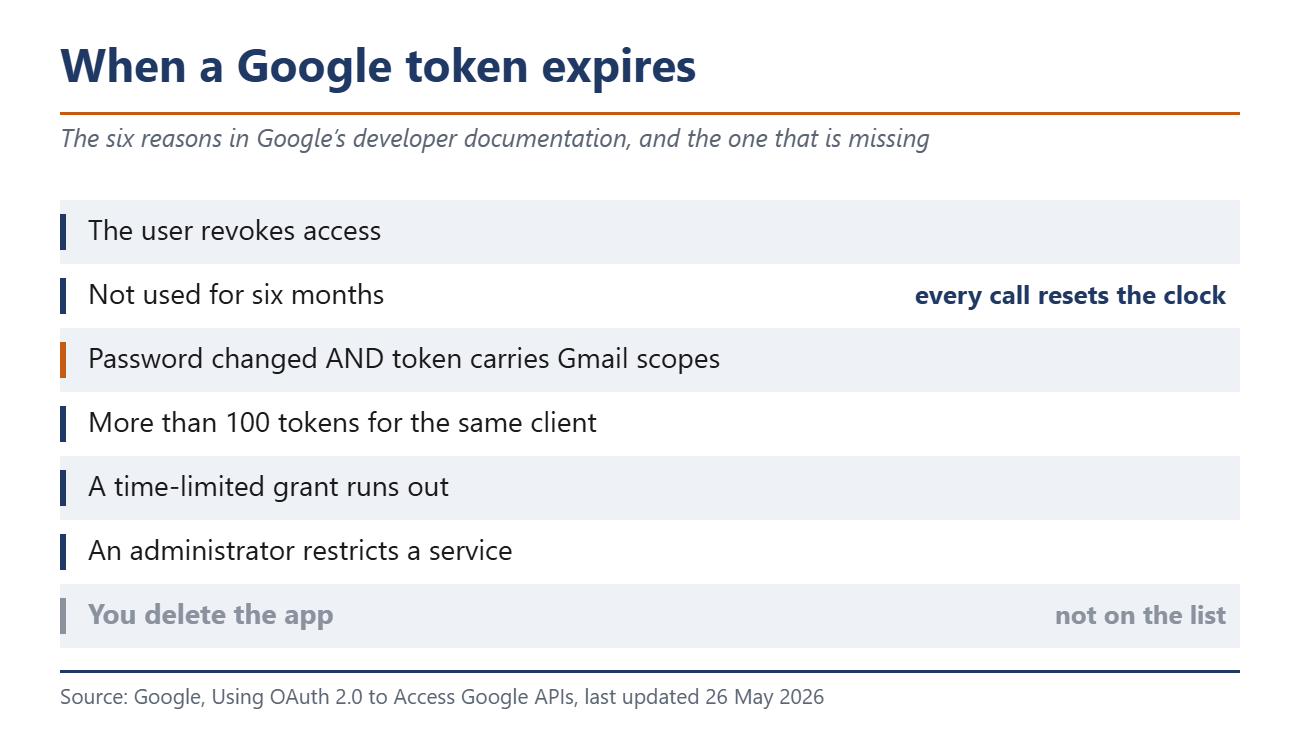
La documentazione per sviluppatori di Google elenca i motivi per cui un token di aggiornamento smette di funzionare. Scade quando l’utente revoca l’accesso. Scade dopo sei mesi di inutilizzo. Scade quando l’utente modifica la password e il token contiene ambiti relativi a Gmail. Scade inoltre quando l’account detiene più di 100 token per lo stesso client, quando scade un’autorizzazione a tempo determinato o quando un amministratore limita un servizio. L’eliminazione dell’app non figura in tale elenco. La disinstallazione non raggiunge mai il server del fornitore.
La regola dei sei mesi non elimina
Questa seconda motivazione sembra rassicurante. Mezza anno, poi è tutto finito. Il conteggio procede solo finché nulla interagisce con il token, e ogni chiamata lo azzera. Un servizio che sincronizza i contatti in background rinnova il proprio accesso senza limiti. Lo stesso vale per un servizio che legge il Suo calendario una volta alla settimana. La regola si applica solo nei casi in cui non avvenga comunque nulla.
Google ha aggiunto una seconda operazione di pulizia nel giugno 2025, e questa ha un doppio effetto. I client degli sviluppatori inattivi da sei mesi vengono eliminati automaticamente. La pagina di assistenza illustra chiaramente cosa smette di funzionare. Il servizio non potrà più essere utilizzato per l’accesso tramite «Accedi con Google» e i token esistenti non saranno più validi. Pertanto, un servizio in cui non avete mai impostato una password potrebbe un giorno rifiutarsi di aprirsi.
Una nuova password protegge solo la posta in arrivo
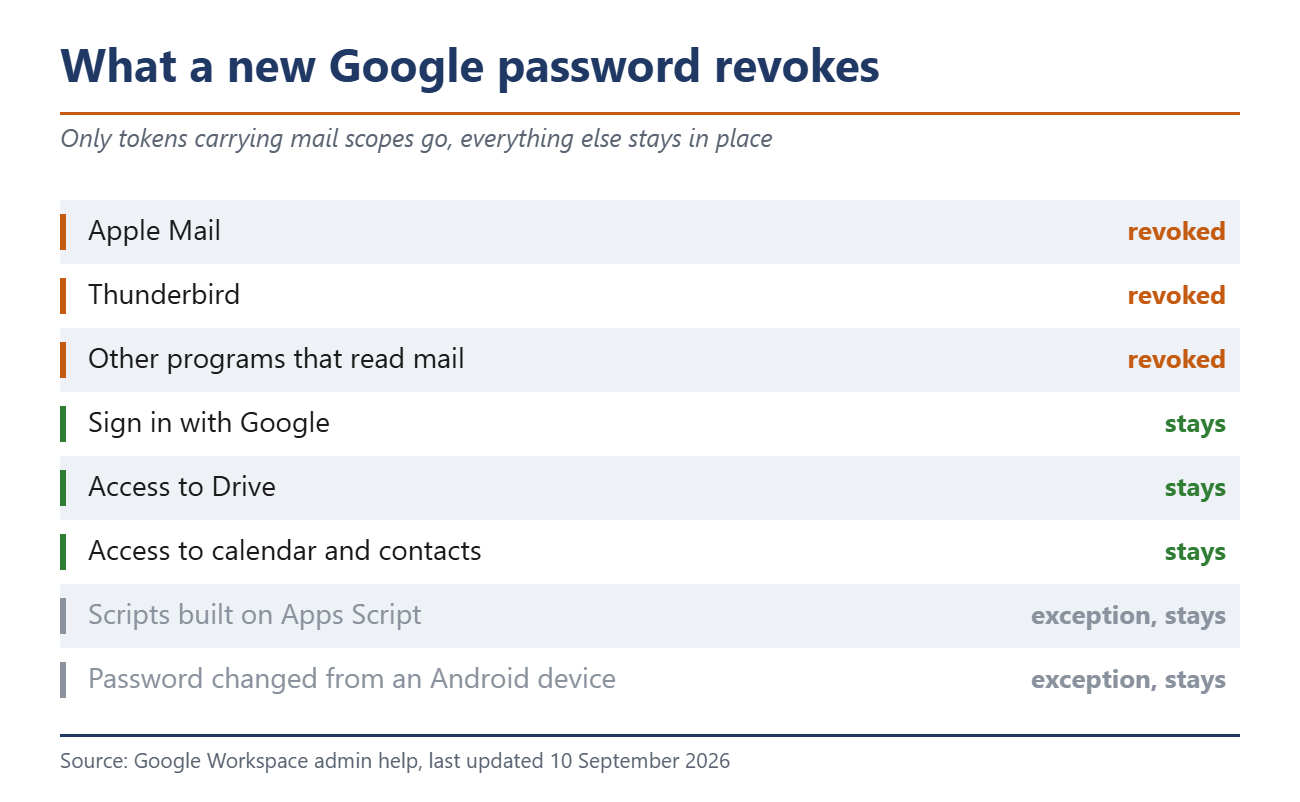
Il consiglio più comune quando si avverte un senso di disagio è quello di cambiare la password. Su Google ciò funziona in un unico ambito. La guida per gli amministratori indica che i token relativi a determinati prodotti vengono revocati al momento della modifica della password, e ciò riguarda quelli che gestiscono l’accesso alla posta. Apple Mail e Thunderbird smettono di sincronizzarsi. Lo stesso vale per altri programmi che leggono la posta.
Tutto il resto rimane inalterato dalla nuova password. Ciò include il semplice “Accedi con Google”, l’accesso a Drive, al calendario e ai contatti. La documentazione per gli sviluppatori contiene quella mezza frase decisiva che nessuno al di fuori del settore legge. Un token decade quando l’utente modifica la password e tale token contiene ambiti relativi a Gmail.
Anche per la posta, Google indica tre eccezioni. Sono esclusi gli script basati su Apps Script. Una modifica della password effettuata da un dispositivo Android mantiene inalterato l’accesso da quel dispositivo. Anche le sessioni IMAP autenticate in questo modo non subiscono alcuna modifica.
Dove cercare, fornitore per fornitore
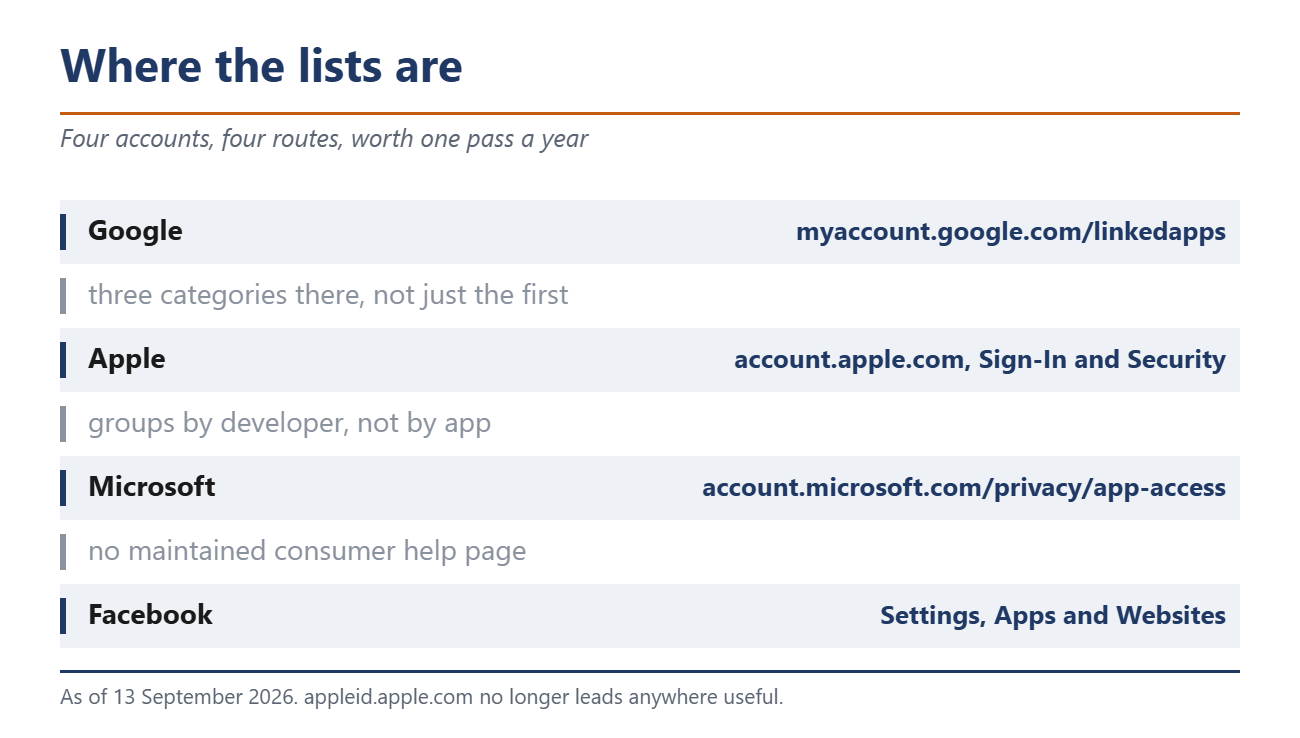
Google mantiene l’elenco all’indirizzo myaccount.google.com/linkedapps. Esso comprende tre categorie e chiunque controlli solo la prima ne ha tralasciato metà. «Accedi con Google» riguarda i semplici accessi. «Accesso all’account» riguarda i servizi che leggono i dati. Gli «account collegati» costituiscono il terzo gruppo. Per rimuovere una voce, selezionatela, aprite i dettagli, quindi scegliete se smettere di utilizzare “Accedi con Google” o se rimuovere l’accesso.
Apple ha spostato la pagina. Il vecchio indirizzo appleid.apple.com non rimanda più a nessuna pagina utile. La guida attuale indica account.apple.com, poi “Accesso e sicurezza”, quindi “Accedi con Apple”. Su un iPhone il percorso è «Impostazioni», il proprio nome, «Accedi con Apple». Un dettaglio è importante in questo caso, poiché Apple raggruppa per sviluppatore anziché per app. La rimozione di un’autorizzazione la revoca per tutte le app di quello sviluppatore.
Su Facebook la sezione si chiama «App e siti web». Per gli account Microsoft si acceda all’indirizzo account.microsoft.com/privacy/app-access, con un avvertimento che vale la pena conoscere. Nessuna pagina di assistenza per i consumatori aggiornata ne parla, e la guida ufficiale di Microsoft tratta degli account aziendali e scolastici. Tale guida contiene una riga che i consumatori dovrebbero tenere presente: alcune autorizzazioni non possono essere revocate una volta che un amministratore le ha concesse.
Cosa non è possibile fare con la revoca
La pulizia si ferma qui, e Google lo afferma nella propria guida. L’eliminazione di un collegamento interrompe l’accesso automatico. Non elimina i dati conservati all’interno del servizio di terze parti.
Facebook lo spiega in termini simili e rimanda il problema altrove. L’app o il gioco potrebbero aver memorizzato informazioni risalenti al momento in cui li ha utilizzati, spiega la guida, e dovrebbe contattare lo sviluppatore per richiedere la cancellazione di qualsiasi dato ancora in loro possesso. Apple illustra lo stesso concetto da un’altra prospettiva: effettuando nuovamente l’accesso con Apple, si ritroverà nell’esatto stesso account.
I ricercatori dell’Università dell’Illinois a Chicago hanno misurato questo fenomeno su 95 servizi principali. Hanno presentato il loro lavoro alla conferenza USENIX Security nel 2018. All’epoca, l’89,5% dei servizi valutati non offriva alcuna possibilità di invalidare le sessioni attive. I dati risalgono a otto anni fa e il meccanismo non è cambiato.
Quante connessioni abbia in media un account è un dato che nessuno conosce. Google, Apple, Microsoft e Meta non pubblicano tale numero e nessuno studio lo rileva. Questa lacuna è di per sé una risposta a quanto questo ambito sia oggetto di attenzione.
Perché questo non è un esperimento mentale
Nell’agosto 2025 alcuni aggressori hanno utilizzato token rubati appartenenti all’applicazione Salesloft Drift per accedere ai dati di Salesforce presso numerose aziende. Google Threat Intelligence ha documentato la sequenza degli eventi. L’accesso è iniziato l’8 agosto ed è proseguito almeno fino al 18 agosto. Già dal primo giorno, gli hacker stavano leggendo anche le e-mail provenienti da un numero limitato di account Google Workspace. Salesloft e Salesforce hanno revocato tutti i token attivi due giorni dopo l’ultimo accesso rilevato. Le password non sono servite a nulla, né tantomeno l’autenticazione a due fattori, poiché un token valido non necessita di nessuno dei due.
Meta ha ammesso che la propria procedura di pulizia può fallire. Nel 2020 l’azienda ha dichiarato che una falla aveva consentito a circa 5.000 sviluppatori di continuare a ricevere informazioni. Gli utenti non utilizzavano quelle app da oltre 90 giorni.
Il lavoro da parte vostra è minimo. Quattro elenchi, una rapida occhiata a ciascuno, ed eliminerete tutto ciò che non riconoscete o che non utilizzate da mesi. Se in seguito un servizio smette di aprirsi, avrete la risposta definitiva sul fatto che fosse ancora funzionante.
Fonte(i)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google


