


Le vulnerabilità di OxygenOS 16 consentono alle app di ottenere l’accesso root sui telefoni OnePlus e Oppo
Un’app dannosa installata su uno smartphone OnePlus potrebbe ottenere l’accesso root senza richiedere alcuna autorizzazione. Il ricercatore di sicurezza Rasmus Moorats ha individuato due vulnerabilità in OxygenOS che consentono a un’app di sfuggire alla sandbox di Android e assumere il controllo di parti dello smartphone a cui non dovrebbe mai poter accedere. OnePlus gli ha confermato che le vulnerabilità interessano diversi dispositivi OnePlus e Oppo con diverse versioni del software, ma non ha fornito un elenco completo.
Moorats ha sviluppato l’exploit su un vecchio OnePlus 12 Pro che aveva già sbloccato e sottoposto a root a fini di ricerca. Ha quindi installato la stessa app non modificata sul suo OnePlus 15 con OxygenOS 16.0.3.503. Quel telefono non era stato sottoposto a root né modificato, e l’exploit ha funzionato al primo tentativo. Affinché l’attacco funzioni, sarebbe necessario che qualcuno installasse e aprisse l’app dannosa, ma l’app non dovrebbe richiedere alcuna autorizzazione.
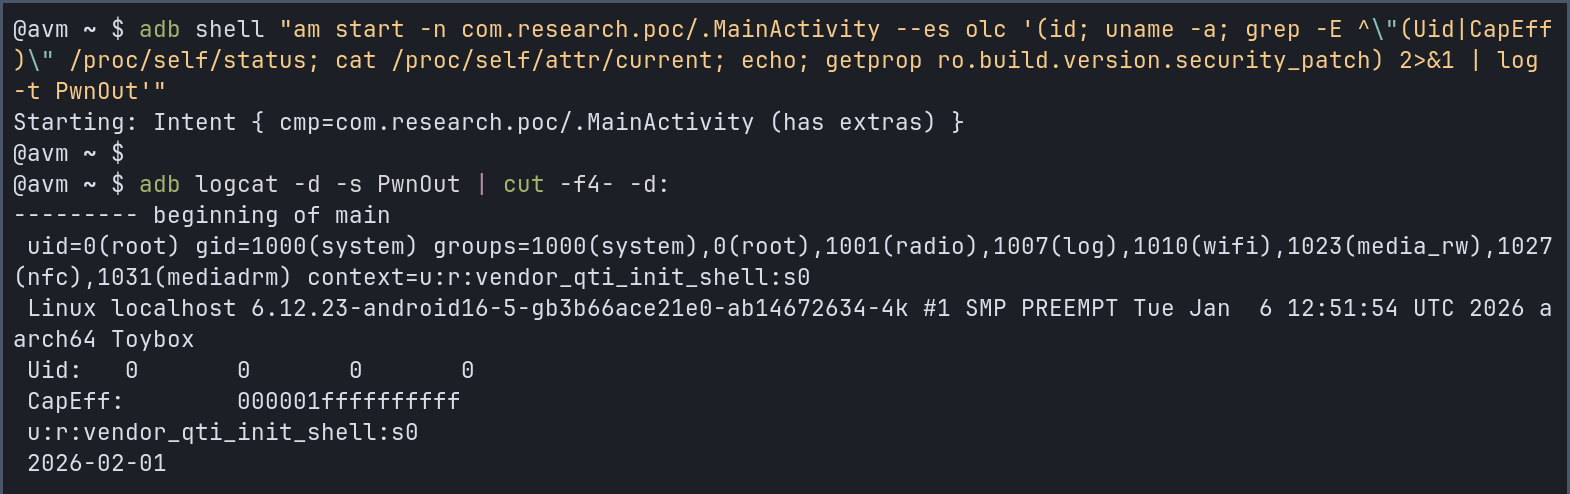
L’attacco sfrutta le due vulnerabilità in sequenza. La prima si trova in AtlasService, un servizio in background che raccoglie informazioni diagnostiche e di debug. Esso viene eseguito con privilegi di root, ma non verifica quale app gli stia inviando una richiesta. Moorats ha scoperto che un’app potrebbe indurre uno strumento di debug audio a interpretare parte di tale richiesta come un comando ed eseguirlo con privilegi di root. Android limita ancora le azioni che il processo risultante può compiere, pertanto l’attacco si rivolge quindi a un altro componente di OnePlus denominato olc2. Questo servizio è in grado di eseguire comandi della shell e verifica solo se una richiesta proviene da un processo con privilegi di root. Il processo creato tramite AtlasService supera tale verifica, consentendogli di eseguire comandi con un controllo molto più ampio sul telefono.
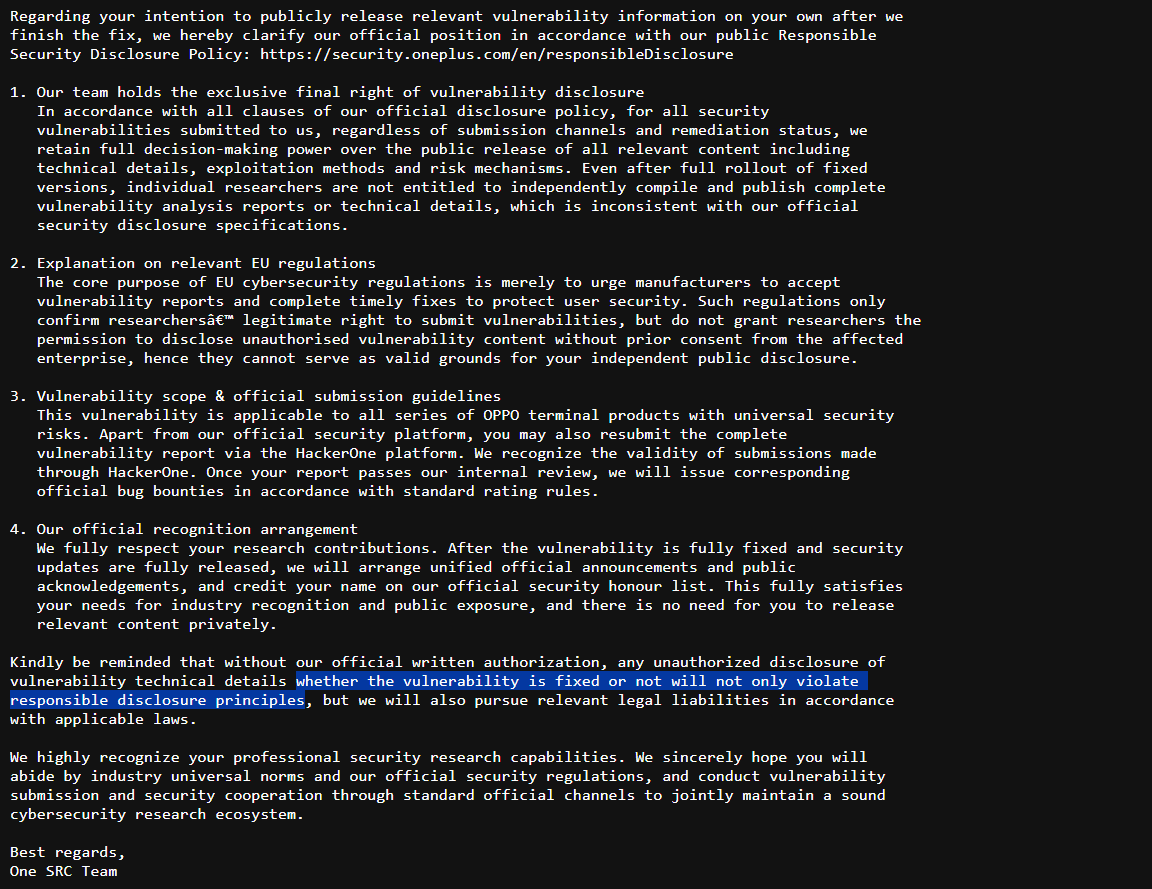
L’exploit ha funzionato su telefoni che utilizzavano diverse versioni del kernel, portando Moorats a sospettare che le vulnerabilità potessero estendersi a tutta la versione OxygenOS 16. Le ha segnalate per la prima volta a OnePlus il 18 aprile e ha dato seguito alla segnalazione non avendo ricevuto alcuna risposta. L’azienda ha confermato le vulnerabilità in un’e-mail del 20 maggio, affermando che erano state programmate delle correzioni. Nella stessa risposta, OnePlus ha sostenuto di poter decidere autonomamente se pubblicare i dettagli tecnici, anche dopo il rilascio delle patch. Ha inoltre affermato che le norme europee in materia di sicurezza informatica non consentivano la pubblicazione senza il suo consenso e ha minacciato azioni legali qualora egli avesse proceduto.
OnePlus ha successivamente chiesto più tempo per preparare le correzioni e Moorats ha acconsentito a non pubblicare nulla prima del 17 settembre. Nonostante tale proroga, le sue richieste di aggiornamenti inviate a luglio e settembre sono rimaste senza risposta. Ha pubblicato i propri risultati il 24 settembre, a più di cinque mesi dalla segnalazione iniziale. Il documento spiega come le vulnerabilità interagiscano tra loro e include estratti di codice dall’app di test. Da allora, ha verificato che OxygenOS 16.0.10.500(EX01) risolva entrambe le vulnerabilità su OnePlus 15.
 Add as a preferred source on Google


