


OpenCode violato, gli utenti sono invitati a revocare le proprie chiavi API
OpenCode supporta modelli di diversi fornitori di IA, consentendo agli sviluppatori di utilizzare lo strumento di programmazione open source con le proprie chiavi API. Ora OpenCode ha inviato un'email agli utenti avvertendoli che le chiavi di terze parti salvate nei loro spazi di lavoro potrebbero essere state esposte in una violazione dei dati. Diversi utenti affermano che sui loro account presso i fornitori sono già stati addebitati costi per attività che non hanno autorizzato.
Nell’email, OpenCode afferma che qualcuno ha ottenuto un accesso non autorizzato a un sistema legacy che stava dismettendo. L’azienda avverte inoltre che le chiavi API memorizzate negli spazi di lavoro degli utenti potrebbero essere state esposte, comprese quelle per OpenAI e Anthropic. Queste chiavi consentono alle applicazioni di utilizzare i servizi di IA collegati, quindi chi ne ottiene una potrebbe effettuare richieste a spese del titolare dell’account.
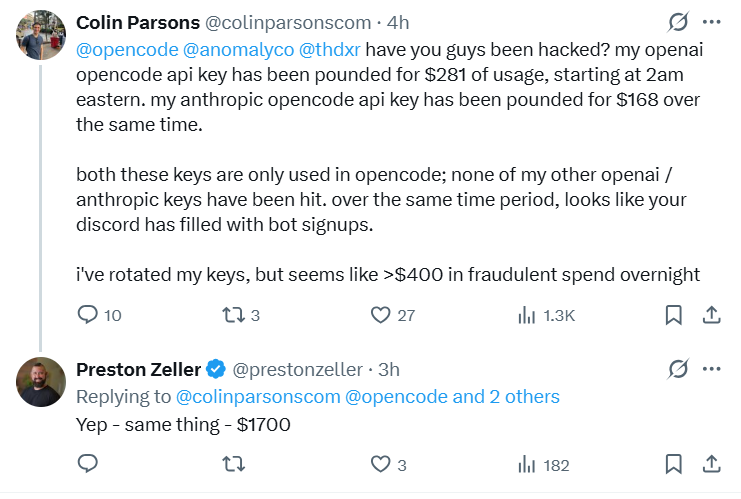
Il thread su Reddit contiene diverse segnalazioni di spese impreviste. Un utente ha segnalato addebiti non autorizzati per $400 su un account Anthropic, mentre un altro ha affermato che i costi di utilizzo di Google avevano raggiunto circa €200 e che il suo progetto era stato sospeso per abuso eccessivo. Un commentatore ha inoltre dichiarato di aver ricevuto avvisi di utilizzo sia da OpenAI sia da Anthropic prima che OpenCode lo informasse della violazione.
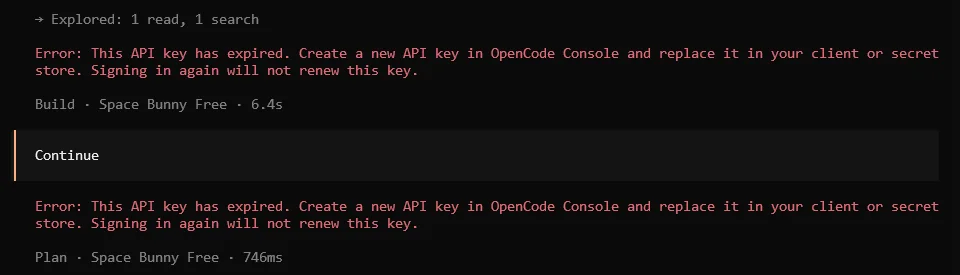
Anche l'accesso a OpenCode è diventato un problema per alcuni utenti. Affermano che le loro chiavi API del servizio OpenCode sono scadute e che i tentativi di accedere tramite Google o GitHub hanno restituito il messaggio “Impossibile avviare l'accesso tramite social.” Un utente è infine riuscito ad accedere e a generare una chiave sostitutiva dopo diversi tentativi, mentre un altro ha dichiarato che la sua nuova chiave continuava a non funzionare.
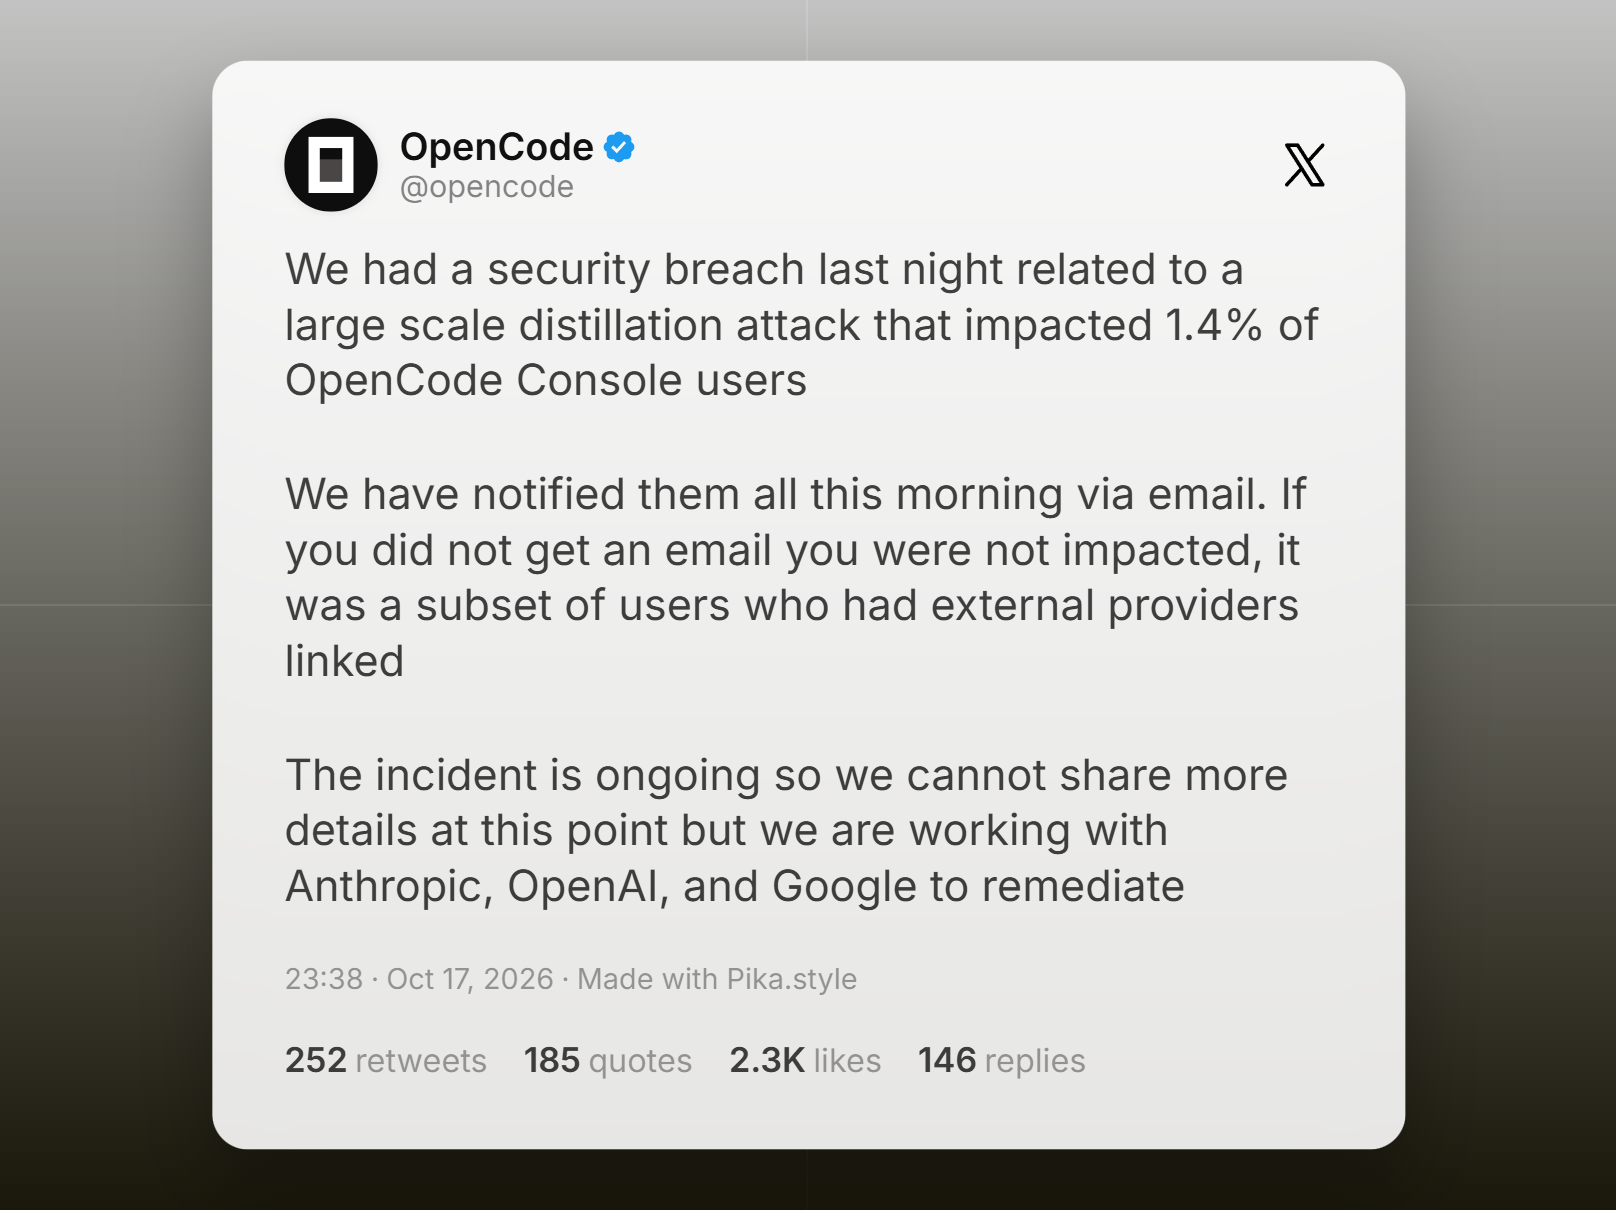
OpenCode ha confermato una violazione della sicurezza e afferma che l'1,4% degli utenti della sua Console è stato interessato. L'azienda afferma che gli account coinvolti erano un sottoinsieme di quelli collegati a fornitori esterni. Tutti gli utenti interessati sono stati avvisati via email e OpenCode afferma che chi non ne ha ricevuta una non è stato coinvolto. L'azienda ha collegato la violazione a un attacco di distillazione su larga scala, che consiste nel raccogliere le risposte di un modello di IA per addestrarne un altro. OpenCode afferma che l'incidente è ancora in corso e che sta collaborando con Anthropic, OpenAI e Google per affrontarlo. Agli utenti interessati è stato chiesto di revocare e sostituire le chiavi dei propri fornitori, aggiornare le applicazioni che le utilizzano e verificare l'utilizzo recente per individuare attività impreviste.
Fonte/i
 Add as a preferred source on Google


