


L’FBI, vittima di un attacco informatico, svela l’identità dei propri agenti di cyberintelligence
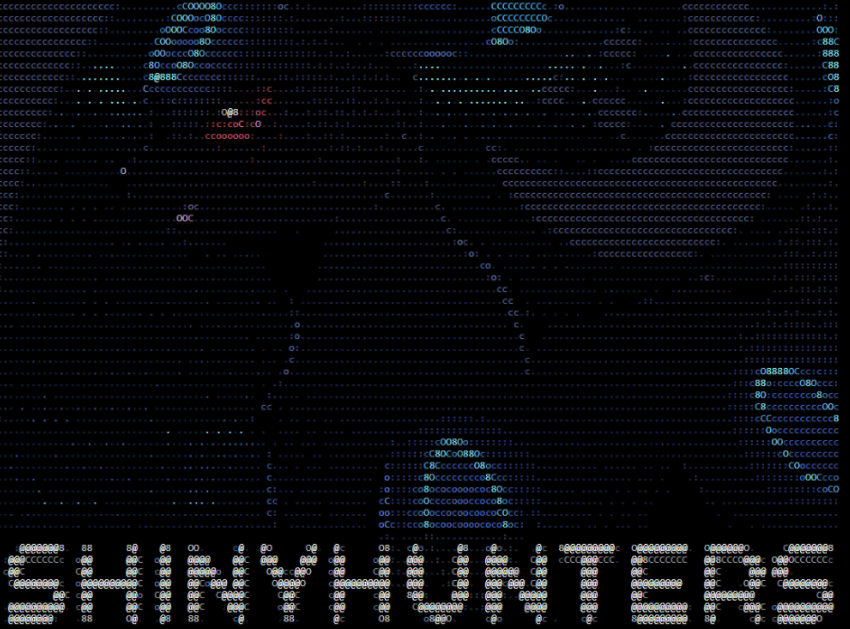
Alla fine di settembre, il gruppo di hacker ShinyHunters ha pubblicato informazioni che descrivevano in dettaglio quello che, secondo loro, era stato un attacco informatico su vasta scala e di grande successo contro l’FBI (Federal Bureau of Investigation) degli Stati Uniti. Secondo le comunicazioni e le affermazioni diffuse direttamente dal gruppo, gli hacker sono penetrati in profondità nell’infrastruttura dell’agenzia utilizzando un exploit zero-day basato su Oracle e hanno estratto informazioni personali sensibili relative agli agenti federali e ai candidati che aspiravano a lavorare presso l’FBI.
Anziché divulgare i dati in modo discreto, gli hacker hanno adottato una posizione aggressiva. Dopo che l’FBI aveva inizialmente minimizzato la portata e l’impatto delle affermazioni, gli ShinyHunters hanno replicato pubblicamente, esigendo scuse ufficiali da parte dell’agenzia e l’immediata rimozione delle dichiarazioni pubbliche che mettevano in dubbio la legittimità dei loro attacchi. Il gruppo ha definito la violazione non solo come un normale furto di dati, ma come una dimostrazione della profonda vulnerabilità all’interno dell’infrastruttura interna dell’agenzia, del sistema di tracciamento del personale e della sicurezza operativa.
Secondo quanto riportato da 404 Media sulla base delle comunicazioni del gruppo, i dettagli trapelati includevano presumibilmente informazioni specifiche che identificavano quali agenti facessero parte delle unità e delle operazioni informatiche dell’FBI. Ciò colpisce al cuore i meccanismi investigativi dell’agenzia, esponendo potenzialmente metodi e personale solitamente protetti da strati di segretezza.
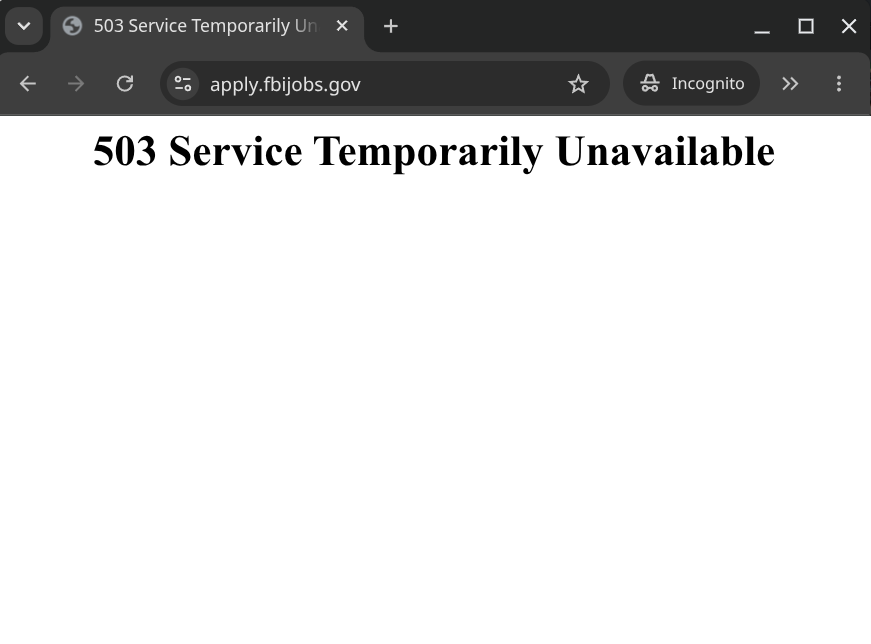
Sebbene l’FBI abbia dichiarato di stare indagando attivamente sulla questione, l’impatto e le ripercussioni in termini di immagine pubblica sono stati immediati e si sono aggravati quando l’agenzia ha dovuto disattivare il dominio apply.fbijobs.gov dopo che ShinyHunters ne aveva preso il controllo per pubblicare i propri messaggi. Il sito è tuttora inattivo e probabilmente ci vorranno settimane prima di poter comprendere appieno la portata della violazione.
Fonte/i
 Add as a preferred source on Google


